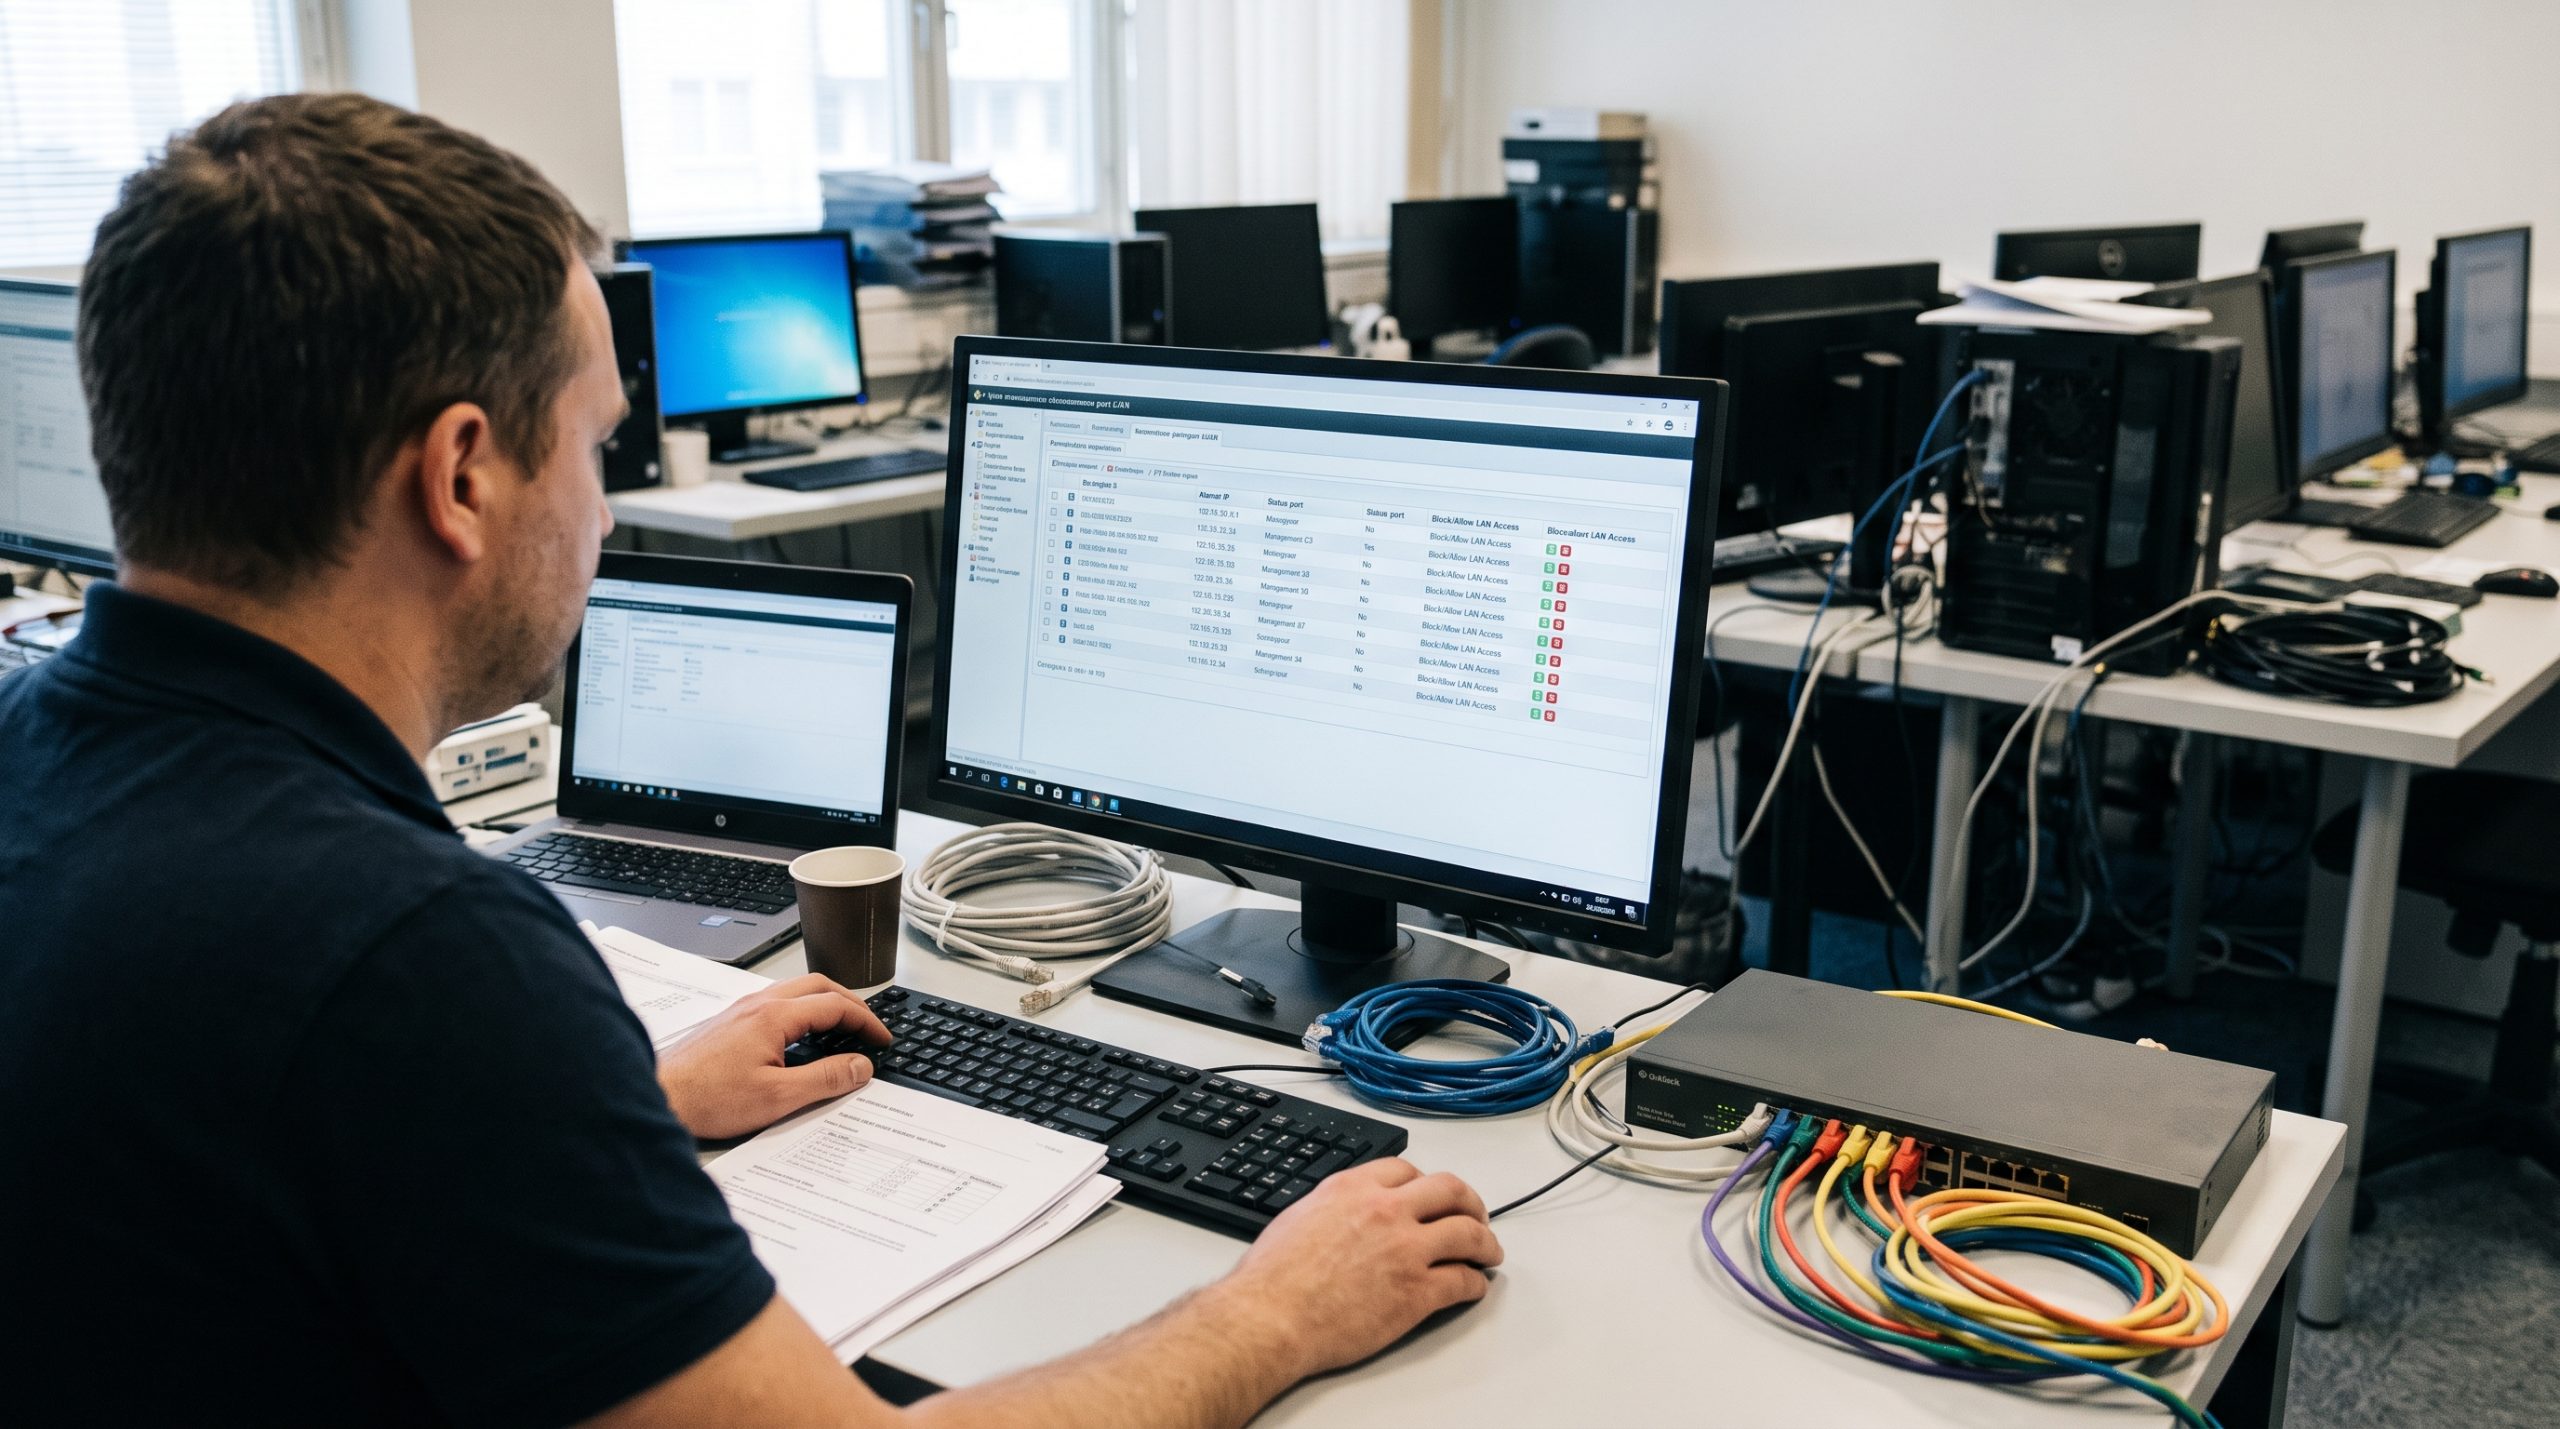
Pengamanan infrastruktur jaringan lokal (Local Area Network atau LAN) kerap dipersepsikan sebagai ranah eksklusif perangkat keras berharga mahal. Selama bertahun-tahun, organisasi berskala kecil hingga menengah, institusi pendidikan, dan pengelola laboratorium komputer menghadapi dilema anggaran ketika ingin membatasi akses antarmuka kabel fisik: membeli router terkelola (managed router) serta managed switch berkemampuan Virtual Local Area Network (VLAN) dan Access Control List (ACL) lapis tiga, atau membiarkan jaringan internal rentan terhadap penyusupan. Namun, pergeseran paradigma arsitektur keamanan komputasi modern kini menghadirkan jalan keluar yang jauh lebih efisien melalui pemanfaatan perangkat lunak manajemen port jaringan pada tingkat stasiun kerja (endpoint).
Melalui pendekatan berbasis perangkat lunak, kontrol port lan pc tidak lagi bertumpu secara mutlak pada perangkat keras sentral yang rumit. Sistem operasi dan aplikasi keamanan khusus mampu mengambil alih kendali penuh atas kartu antarmuka jaringan (Network Interface Card atau NIC), mengatur izin komunikasi paket data, hingga menonaktifkan jalur koneksi fisik secara terprogram saat mendeteksi anomali. Solusi ini memberikan proteksi perimeter yang presisi langsung di tingkat perangkat komputasi tanpa menuntut perombakan total pada infrastruktur kabel maupun pembelian perangkat distribusi data berlisensi enterprise.
Evolusi perangkat lunak pengendali port fisik ini membuka peluang bagi pelaku usaha berkembang untuk menerapkan tata kelola akses jaringan yang ketat. Di tengah maraknya ancaman pergerakan lateral (lateral movement) oleh perangkat lunak perusak (malware) serta masuknya perangkat asing yang tidak terdaftar ke dalam soket dinding kantor, rekayasa keamanan berbasis agen perangkat lunak membuktikan bahwa keterbatasan anggaran perangkat keras bukan lagi penghalang untuk membangun benteng pertahanan lokal yang tangguh.
Dilema Biaya Infrastruktur Fisik dan Kerentanan Port Jaringan
Dalam rancang bangun jaringan tradisional, pengamanan port ethernet menuntut kepemilikan switch terkelola yang mendukung protokol IEEE 802.1X, sistem keamanan port (port security), dan isolasi VLAN bertingkat. Implementasi sistem tersebut tidak hanya menguras kas modal untuk pengadaan unit perangkat keras industri, tetapi juga membutuhkan tenaga ahli jaringan bersertifikat untuk melakukan konfigurasi konfigurasi baris perintah (command line interface), penataan tabel alamat kontrol akses media (MAC address tables), serta pemeliharaan berkala.
Bagi banyak kantor cabang, sekolah, instansi nirlaba, maupun unit usaha mikro, investasi tersebut kerap dipandang tidak realistis. Akibatnya, sebagian besar lingkungan kerja memilih menggunakan unmanaged switch konvensional yang bersifat pasif (plug-and-play). Di balik kepraktisannya, switch pasif menyimpan celah keamanan struktural yang sangat fatal:
Penyusupan Perangkat Liar (Rogue Devices): Siapa pun dapat mencabut kabel LAN dari komputer kantor dan menancapkannya ke laptop pribadi untuk langsung memperoleh alamat IP lokal via DHCP, membuka akses penuh ke peladen berkas internal, printer jaringan, dan basis data perusahaan.
Penyebaran Infeksi Antar-Stasiun Kerja: Apabila satu komputer di dalam satu ruangan terinfeksi cacing digital (network worm) atau ransomware, ketiadaan isolasi port memungkinkan muatan berbahaya tersebut melompat secara bebas ke komputer lain di subnet yang sama tanpa hambatan.
Pencurian Data Melalui Port Terbuka: Port ethernet pada komputer publik atau komputer resepsionis yang dibiarkan aktif tanpa pengawasan fisik dapat dieksploitasi oleh pihak luar menggunakan adapter jaringan ringkas untuk melakukan pengawasan paket data (packet sniffing).
Keterbatasan fisik ini melahirkan kebutuhan mendesak akan metode alternatif yang memindahkan titik isolasi dari papan switch jaringan langsung ke sistem operasi komputer itu sendiri.
Mekanisme Kerja Software dalam Mengisolasi Port Jaringan
Perangkat lunak pengendali jaringan lokal bekerja dengan beroperasi pada lapisan tautan data (Data Link Layer) dan lapisan jaringan (Network Layer) dalam model referensi Open Systems Interconnection (OSI). Alih-alih menunggu switch jaringan memutus sinyal transmisi listrik pada kabel UTP, perangkat lunak keamanan di dalam komputer mencegat aliran data pada antarmuka driver kartu jaringan.
Salah satu fondasi teknis yang dimanfaatkan adalah arsitektur spesifikasi antarmuka driver jaringan (Network Driver Interface Specification atau NDIS) pada sistem operasi modern. Driver perantara ini diposisikan tepat di antara kartu fisik ethernet dan tumpukan protokol TCP/IP:
Inspeksi Paket Tingkat Rendah: Perangkat lunak menyaring setiap bingkai (frame) data ethernet yang masuk atau keluar sebelum sistem operasi memprosesnya. Jika paket data berasal dari alamat MAC atau rentang subnet yang tidak diizinkan, paket tersebut dibuang (dropped) seketika.
Pemutusan Tautan Perangkat Keras secara Logis: Melalui pustaka antarmuka pemrograman aplikasi (Application Programming Interface atau API) manajemen perangkat keras, perangkat lunak dapat secara otomatis mengubah status operasional adapter jaringan dari aktif (enabled) menjadi nonaktif (disabled) berdasarkan pemicu tertentu, seperti pengguna yang belum diautentikasi atau perubahan profil jaringan.
Segmentasi Mikro Berbasis Host (Host-Based Micro-segmentation): Tanpa perlu membagi jaringan menjadi beberapa VLAN fisik, perangkat lunak dapat memberlakukan aturan bahwa komputer A hanya boleh bertukar data dengan alamat IP peladen pusat, sementara seluruh komunikasi lateral ke komputer B, C, dan D di ruangan yang sama diblokir sepenuhnya.
Melalui mekanisme ini, komputer bertindak sebagai penjaga gerbangnya sendiri. Sekalipun kabel LAN terhubung ke switch pasif tanpa fitur pengamanan, port ethernet komputer tersebut tetap tertutup rapat dari akses yang tidak terotorisasi.
Kategori Perangkat Lunak untuk Kontrol Port LAN PC
Penerapan kontrol port lan pc dapat dieksekusi melalui beberapa pendekatan perangkat lunak, mulai dari pemanfaatan fitur bawaan sistem operasi hingga instalasi platform manajemen endpoint terpusat. Pemilihan alat tergantung pada skala sebaran perangkat dan tingkat granularitas kebijakan yang diinginkan.
1. Pemanfaatan Fitur Bawaan Sistem Operasi dan Group Policy
Bagi lingkungan berbasis sistem operasi Windows tanpa anggaran perangkat lunak tambahan, kombinasi Windows Defender Firewall with Advanced Security dan Group Policy Object (GPO) menyediakan fondasi kontrol yang sangat stabil:
Pemberlakuan Aturan Isolasi Domain: Administrator dapat mengonfigurasi protokol keamanan internet (Internet Protocol Security atau IPsec) bawaan untuk menuntut otentikasi timbal balik berbasis sertifikat digital sebelum dua komputer di dalam jaringan lokal dapat berkomunikasi melalui kabel LAN.
Pembatasan Layanan Melalui Skrip PowerShell: Skrip otomatisasi dapat dijalankan pada saat proses startup atau logon untuk memeriksa keabsahan identitas jaringan. Jika komputer mendeteksi keterhubungan ke jaringan publik atau jaringan lokal yang tidak dikenal, skrip secara otomatis menonaktifkan antarmuka ethernet atau mematikan fungsi file and printer sharing.
Penguncian Konfigurasi Pengguna: Kebijakan grup digunakan untuk mencabut izin akses pengguna standar (standard users) ke antarmuka pengaturan jaringan (Network Connections), mencegah karyawan mengubah alamat IP statis atau mematikan filter keamanan secara mandiri.
2. Perangkat Lunak Kontrol Endpoint dan Manajemen Perangkat Keras
Perangkat lunak kategori Endpoint Protection Platform (EPP) dan Device Control komersial maupun sumber terbuka (open source) menawarkan kemampuan manajemen perangkat keras yang jauh lebih mendalam. Solusi semacam ini memungkinkan administrator mengunci port fisik berdasarkan status identitas:
Otorisasi Port Berbasis Jam Kerja: Pengaturan jadwal operasional yang secara otomatis mematikan port LAN di luar jam kerja kantor guna mencegah upaya penyusupan malam hari.
Pencegahan Penjembatan Jaringan (Network Bridging Prevention): Mematikan adapter Wi-Fi secara otomatis saat kabel LAN tertancap, atau sebaliknya, guna mencegah stasiun kerja dijadikan jembatan bypass ilegal antara jaringan kabel perusahaan dan hotspot nirkabel publik.
Karantina Jaringan Berdasarkan Postur Keamanan: Jika perangkat lunak mendeteksi bahwa basis data antivirus komputer sudah usang atau sistem operasi belum menerima pembaruan keamanan terbaru, port LAN komputer tersebut secara otomatis dibatasi hanya boleh mengakses peladen pembaruan lokal, memutus akses ke seluruh aset jaringan vital lainnya.
3. Agen Network Access Control (NAC) Mandiri dan Terbuka
Bagi organisasi yang menginginkan kendali terpusat menyerupai infrastruktur enterprise, solusi NAC berbasis agen perangkat lunak terbuka—seperti integrasi agen PacketFence atau OpenNAC—dapat diterapkan di atas infrastruktur switch murah.
Dalam skenario ini, agen perangkat lunak kecil yang terpasang pada komputer bertugas melakukan verifikasi sertifikat identitas ke peladen pengawas lokal. Jika agen tidak aktif, gagal melakukan otentikasi, atau komputer asing tanpa agen dicolokkan ke jaringan, tumpukan perangkat lunak firewall lokal atau gerbang captive portal lokal akan langsung mengisolasi perangkat tersebut ke dalam zona karantina nir-akses.
Panduan Implementasi Bertahap di Lingkungan Kerja
Menerapkan kontrol akses port jaringan melalui perangkat lunak menuntut perencanaan bertahap agar tidak menimbulkan gangguan operasional atau kepanikan teknis di kalangan staf pengguna. Prosedur terstruktur berikut meminimalkan risiko salah blokir (false positives) selama masa transisi:
Tahap Audit dan Inventarisasi: Sebelum mengaktifkan pembatasan apa pun, kumpulkan seluruh alamat fisik (MAC address), nama host, dan kebutuhan akses fungsional dari setiap komputer yang terhubung ke jaringan kabel. Identifikasi port mana saja yang membutuhkan akses keluar internet saja, dan port mana yang memerlukan akses ke peladen berkas lokal.
Penerapan Kebijakan Mode Pengawasan (Audit Mode): Aktifkan perangkat lunak pemantauan port dalam mode pencatatan saja (logging only) selama satu hingga dua pekan. Langkah ini berguna untuk memetakan lalu lintas normal dari perangkat lunak bisnis harian dan memastikan port-port krusial tidak terblokir secara tidak sengaja.
Penerapan Isolasi Komunikasi Lateral: Pasang aturan firewall lokal yang melarang stasiun kerja saling mengirimkan permintaan ping (ICMP) atau paket penelusuran port (SMB, RDP, SSH) secara langsung antarrekan kerja (peer-to-peer), kecuali jika lalu lintas tersebut ditujukan langsung ke alamat IP peladen pusat yang telah ditentukan.
Pencabutan Hak Administrator Lokal: Kebijakan kontrol port berbasis perangkat lunak akan runtuh seketika jika pengguna komputer memegang hak akses administratif (local admin rights). Pastikan seluruh akun operasional harian berstatus sebagai akun standar agar mereka tidak dapat menghentikan layanan perangkat lunak proteksi (service shutdown).
Penyediaan Jalur Pemulihan Darurat (Fail-Safe): Siapkan skrip pemulihan atau kata sandi otorisasi khusus administrator yang dapat digunakan secara luring (offline) apabila perangkat lunak mengalami galat konfigurasi yang mengakibatkan komputer terisolasi total dari jaringan.
Menimbang Keterbatasan dan Kerentanan Solusi Endpoint
Kendati menawarkan efisiensi biaya yang luar biasa besar, pendekatan kontrol port berbasis perangkat lunak bukanlah pengganti mutlak tanpa cacat bagi switch kelas enterprise. Pengelola teknologi informasi harus memahami batasan teknis dari model pengamanan ini guna mengantisipasi skenario kegagalan:
Ketiadaan Perlindungan Saat Komputer Mati: Jika komputer yang dilindungi berada dalam kondisi mati (powered off), perangkat lunak pengontrol port tentu tidak berjalan. Jika penyusup mencabut kabel LAN dari komputer tersebut dan menancapkannya ke perangkat milik mereka sendiri, switch pasif tetap akan mengalirkan data tanpa peringatan. Oleh karena itu, pengamanan fisik berupa pengunci port kabel RJ45 fisik (physical LAN port locks) tetap dianjurkan sebagai lapisan pertahanan pendukung.
Beban Sumber Daya Sistem: Menjalankan modul inspeksi paket data dan agen pengawasan latar belakang secara terus-menerus dapat mengonsumsi sebagian kecil daya pemrosesan prosesor (CPU) dan memori RAM, terutama pada komputer lawas berspesifikasi rendah.
Ketergantungan pada Integritas Sistem Operasi: Apabila komputer mengalami kegagalan pada saat proses pemuatan sistem operasi (booting error) atau terinfeksi rootkit yang merusak integritas driver NDIS, fungsi penyaringan port dapat terganggu sebelum kebijakan keamanan sempat dimuat ke dalam memori kerja.
Kesadaran akan keterbatasan ini menegaskan bahwa perangkat lunak manajemen port komputer harus diposisikan sebagai salah satu lapisan dalam strategi pertahanan berlapis (defense-in-depth), bukan satu-satunya tameng yang berdiri sendiri.
Mengubah Komputer Menjadi Garda Terdepan Keamanan Jaringan
Perkembangan teknologi jaringan membuktikan bahwa keamanan sistem informasi modern tidak lagi ditentukan oleh seberapa mahal kotak perangkat keras yang terpasang di ruang peladen, melainkan oleh seberapa cerdas kebijakan pengawasan didistribusikan ke setiap titik akhir komputasi. Mengandalkan perangkat keras sentral yang mahal sering kali justru menciptakan ilusi keamanan semu ketika ancaman internal muncul dari balik perimeter fisik.
Inisiatif kontrol port lan pc melalui pemanfaatan perangkat lunak manajemen lokal meruntuhkan mitos bahwa pengamanan jaringan kabel adalah hak istimewa korporasi bermodal besar. Dengan memaksimalkan fitur bawaan sistem operasi, menerapkan skrip automasi yang terarah, serta memanfaatkan aplikasi kontrol akses berbasis agen, organisasi dengan anggaran terbatas tetap mampu menghadirkan pengamanan kelas tinggi di setiap meja kerja.
Transformasi ini selaras dengan tren arsitektur keamanan masa kini yang berprinsip Zero Trust: jangan pernah mempercayai koneksi apa pun hanya karena koneksi tersebut terpasang melalui soket kabel fisik di dalam dinding kantor. Melalui tata kelola port berbasis perangkat lunak yang terencana dan disiplin, setiap stasiun kerja bertransformasi menjadi pos penjaga mandiri yang melindungi integritas seluruh ekosistem komputasi dari risiko penyusupan digital.
Penumpukan ribuan berkas tipografi di dalam sistem operasi sering kali menjadi penyebab utama menurunnya performa komputer, terutama bagi desainer grafis,…
Industri teknologi dunia kembali dikejutkan oleh gelombang inovasi kecerdasan buatan yang bergerak dengan kecepatan luar biasa. Jika dalam beberapa tahun…
Selama bertahun-tahun, software bekerja berdasarkan menu, tombol, dan perintah yang harus dipilih pengguna. Perkembangan AI mulai mengubah pola tersebut. Pengguna…