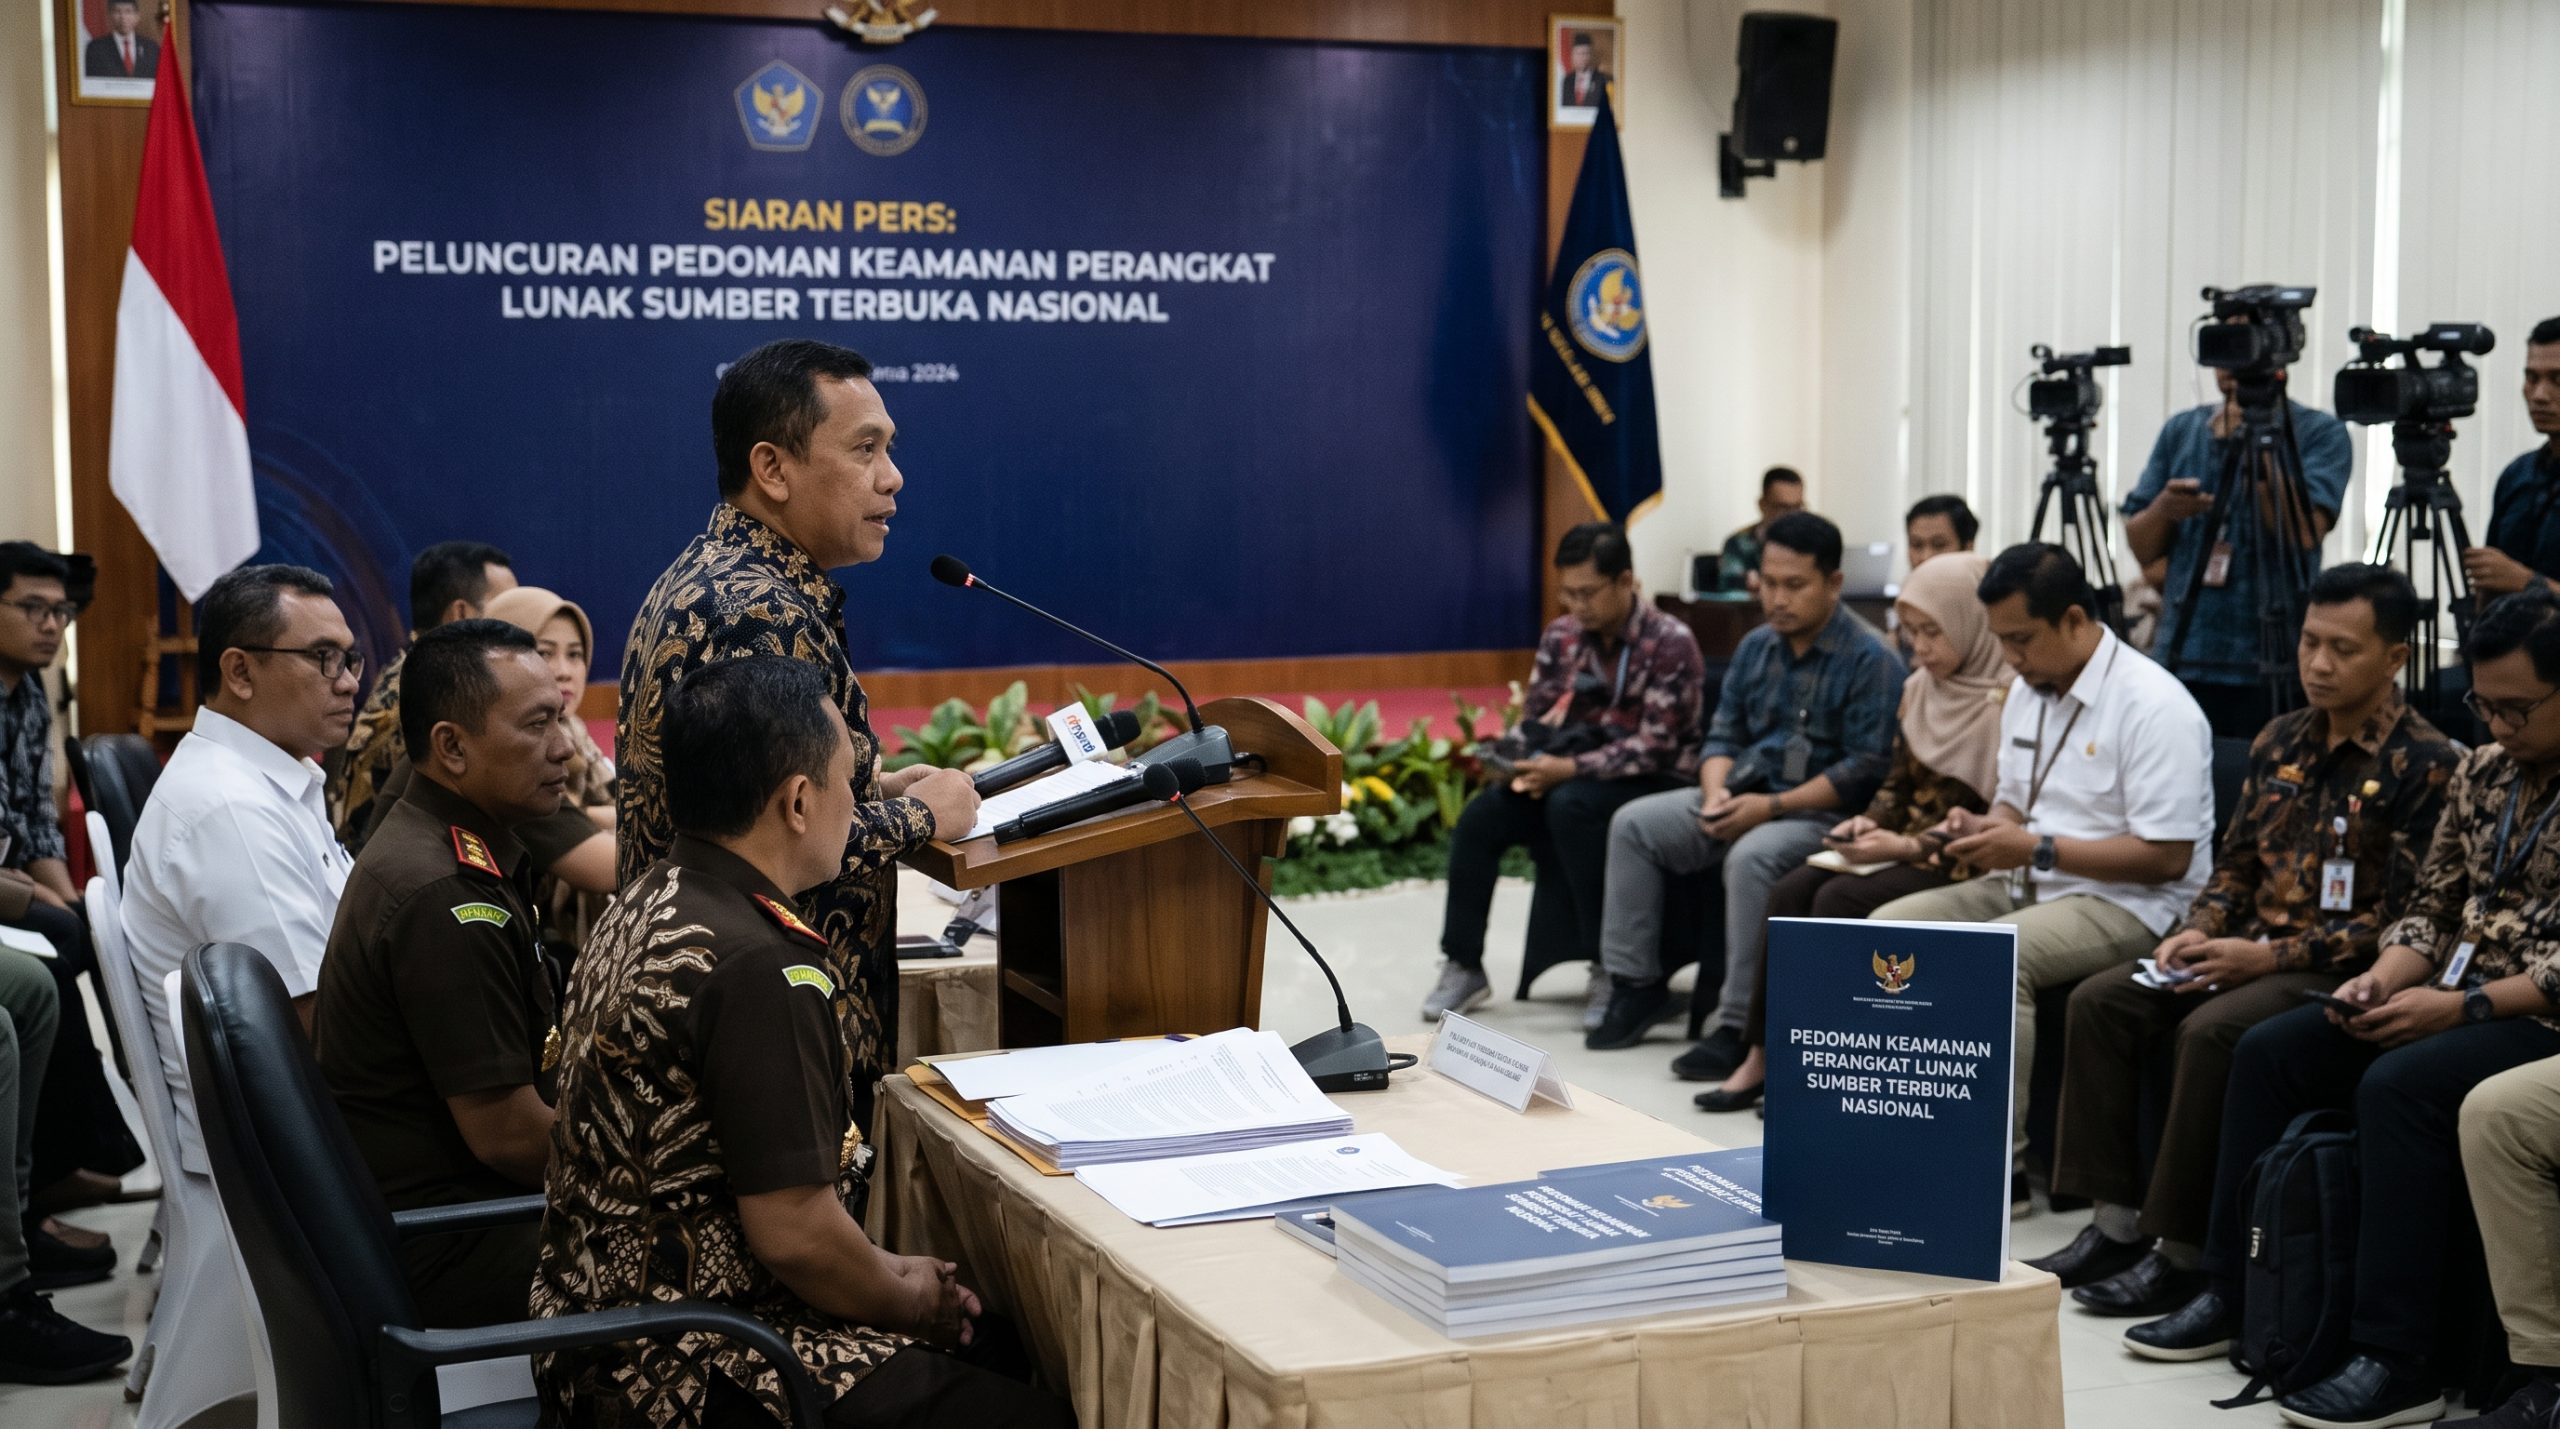
Badan regulasi siber resmi merilis kerangka panduan komprehensif mengenai mitigasi risiko dan pengamanan ekosistem kode terbuka bagi instansi pemerintah dan pengelola infrastruktur informasi vital nasional. Penerbitan pedoman keamanan software open source ini menandai langkah strategis otoritas dalam menertibkan tata kelola rantai pasok perangkat lunak (software supply chain), mengingat tingginya ketergantungan sistem komputasi publik dan komersial terhadap komponen kode sumber terbuka (open source software).
Peningkatan adopsi perangkat lunak sumber terbuka selama beberapa tahun terakhir telah mendorong efisiensi dan akselerasi transformasi digital di berbagai sektor. Namun, ketergantungan yang masif terhadap dependensi pihak ketiga tanpa mekanisme audit yang ketat turut memperluas permukaan serangan siber. Panduan nasional terbaru ini dirancang untuk menetapkan batas minimum kepatuhan teknis, mulai dari tahap evaluasi pustaka (library), otomatisasi pemindaian kerentanan, hingga manajemen insiden apabila terjadi eksploitasi kode.
Menjawab Ancaman Serangan Rantai Pasok Digital
Latar belakang utama perumusan regulasi ini berakar pada tren global eskalasi serangan siber yang menargetkan rantai pasok perangkat lunak. Berbeda dengan intrusi langsung terhadap perimeter jaringan utama, peretas kian gencar mengeksploitasi celah keamanan yang tersembunyi di dalam pustaka kode terbuka populer yang digunakan secara luas oleh ribuan aplikasi lain.
Eksploitasi kerentanan zero-day pada komponen kode dasar yang lazim diintegrasikan ke dalam ekosistem korporat membuktikan bahwa ancaman paling berbahaya kerap datang dari modul yang luput dari pengawasan rutin. Di samping itu, taktik penyerangan baru seperti dependency confusion, typosquatting, serta penyusupan kode berbahaya (malicious commits) ke dalam repositori terbuka yang dikelola secara sukarela menunjukkan urgensi verifikasi integritas kode secara berkesinambungan.
Melalui pedoman yang baru diluncurkan, regulator menegaskan bahwa setiap institusi pengguna kode terbuka tidak dapat lagi berasumsi bahwa kode yang dapat diakses publik secara otomatis aman untuk diintegrasikan ke dalam sistem produksi tanpa proses audit internal.
Kewajiban Transparansi Melalui Software Bill of Materials (SBOM)
Salah satu pilar teknis paling penting dalam pedoman nasional ini adalah adopsi daftar rincian komponen perangkat lunak atau Software Bill of Materials (SBOM). Kebijakan ini mewajibkan setiap pengembang aplikasi internal maupun penyedia solusi teknologi yang bermitra dengan instansi publik untuk menyusun inventarisasi digital menyeluruh dari semua modul, pustaka, dan dependensi yang digunakan.
Penerapan SBOM memberikan sejumlah manfaat operasional yang krusial bagi ketahanan siber:
- Visibilitas Komponen Menyeluruh: Memetakan seluruh rantai ketergantungan kode, baik dependensi langsung (direct dependencies) maupun dependensi transitif (transitive dependencies) yang berada di lapisan terdalam perangkat lunak.
- Percepatan Penelusuran Kerentanan: Ketika basis data kerentanan global mengumumkan kelemahan baru, tim operasi keamanan dapat langsung mengidentifikasi server atau aplikasi mana saja yang memuat komponen terdampak tanpa harus membongkar ulang arsitektur sistem.
- Kepatuhan Lisensi dan Legalitas: Menghindari risiko pelanggaran hukum hak cipta atau benturan klausul lisensi terbuka yang berpotensi membebani institusi secara administratif.
Regulator menekankan bahwa dokumen SBOM harus diperbarui secara otomatis setiap kali ada proses rilis kode baru atau pembaruan sistem (pipeline integration), sehingga catatan riwayat dependensi tetap relevan dengan kondisi operasional riil.
Penerapan DevSecOps dan Pengujian Keamanan Otomatis
Pedoman tersebut menginstruksikan transformasi paradigma pengembangan dari pendekatan reaktif menuju integrasi keamanan sejak tahap awal rancang bangun (shift-left security). Seluruh proses pengembangan perangkat lunak yang memanfaatkan komponen sumber terbuka diarahkan untuk mengadopsi kerangka kerja DevSecOps secara disiplin.
Dalam kerangka kerja tersebut, pemeriksaan keamanan tidak lagi dilakukan secara terpisah di akhir siklus hidup perangkat lunak, melainkan disematkan ke dalam alur integrasi dan distribusi berkelanjutan (CI/CD pipeline). Regulasi menyoroti tiga metode pengujian yang wajib diintegrasikan:
- Software Composition Analysis (SCA): Memeriksa secara otomatis seluruh pustaka sumber terbuka yang diimpor ke dalam proyek, membandingkannya dengan basis data kerentanan yang diketahui (known vulnerabilities), serta memberikan rekomendasi versi pembaruan yang aman.
- Static Application Security Testing (SAST): Menganalisis kode sumber yang ditulis sendiri oleh tim internal untuk mendeteksi kelemahan logika, konfigurasi keliru, atau potensi celah keamanan sebelum kode dikompilasi.
- Dynamic Application Security Testing (DAST): Menguji keamanan aplikasi yang sedang berjalan di lingkungan pengujian untuk mensimulasikan serangan dari luar dan mendeteksi kerentanan yang hanya muncul saat program dieksekusi.
Dengan memadukan ketiga instrumen ini, risiko tersusupnya kode berbahaya atau pustaka berkerentanan kritis ke dalam lingkungan komputasi nasional dapat dicegah sebelum aplikasi diakses publik.
Protokol Tata Kelola Repositori dan Kontrol Akses
Aspek lain yang diatur secara ketat adalah tata kelola repositori internal institusi. Pengunduhan langsung pustaka sumber terbuka dari internet publik menuju server produksi dilarang keras. Institusi diwajibkan membangun repositori perantara (proxy repository atau internal mirror) yang berfungsi sebagai zona karantina kode.
Di dalam repositori perantara tersebut, setiap paket kode sumber terbuka yang diunduh dari jaringan publik harus melewati proses pemindaian integritas dan verifikasi tanda tangan digital (cryptographic verification) guna memastikan file tersebut tidak mengalami modifikasi liar. Selain itu, regulasi ini mengatur pembatasan hak akses terhadap konfigurasi repositori, penerapan autentikasi multifaktor bagi pengembang yang memiliki hak istimewa (privileged users), serta pencatatan log transaksi kode yang tidak dapat dimanipulasi (immutable audit trail).
Langkah pembatasan ini bertujuan untuk mencegah terjadinya sabotase internal serta memutus jalur masuk program jahat yang disamarkan sebagai pembaruan pustaka resmi.
Mekanisme Manajemen Tambalan dan Penanganan Kerentanan
Menyikapi kenyataan bahwa kerentanan perangkat lunak dapat ditemukan sewaktu-waktu pasca-penerapan sistem, pedoman siber nasional menetapkan mekanisme manajemen tambalan (patch management) yang terikat tenggat waktu kepatuhan.
Setiap institusi diwajibkan mengklasifikasikan tingkat keparahan risiko berdasarkan skor Common Vulnerability Scoring System (CVSS). Ketika suatu komponen kode terbuka yang digunakan terbukti memiliki kerentanan berisiko kritis, tim teknis diberikan batas waktu terukur untuk menerapkan pembaruan, menerapkan mitigasi sementara (workaround), atau mengisolasi layanan terdampak dari jaringan publik.
Pedoman ini juga mendorong pembentukan unit tanggap insiden internal yang terhubung langsung dengan pusat koordinasi insiden siber nasional. Dengan jalur komunikasi yang terintegrasi, pertukaran intelijen ancaman (threat intelligence) terkait eksploitasi komponen sumber terbuka dapat disebarluaskan secara instan ke seluruh kementerian, lembaga, dan penyedia infrastruktur penting.
Sinergi Ekosistem: Menyeimbangkan Regulasi dan Budaya Kolaborasi
Dalam penyusunannya, badan regulasi siber menggarisbawahi bahwa peluncuran pedoman ini tidak bertujuan membatasi kreativitas atau mengecilkan partisipasi pengembang dalam ekosistem kode sumber terbuka. Filosofi sumber terbuka yang mengedepankan kolaborasi, audit bersama oleh komunitas, dan transparansi kode tetap diakui sebagai penggerak utama inovasi teknologi modern.
Regulator mendorong terciptanya hubungan timbal balik yang sehat antara pengguna skala besar dan komunitas pengembang independen. Institusi yang memanfaatkan proyek sumber terbuka secara ekstensif diharapkan berkontribusi kembali, baik melalui pelaporan celah keamanan secara etis, pendanaan pemeliharaan proyek, maupun keterlibatan teknis dalam menambal kerentanan upstream.
Penerbitan pedoman keamanan software open source ini diharapkan mampu mengubah cara pandang seluruh pemangku kepentingan digital di Indonesia. Dengan menetapkan standar verifikasi rantai pasok yang jelas, transparansi komponen melalui SBOM, serta pengujian terautomasi, keamanan siber nasional diharapkan dapat bergerak ke tingkat kematangan baru yang tangguh menghadapi ancaman asimetris di ruang siber global.