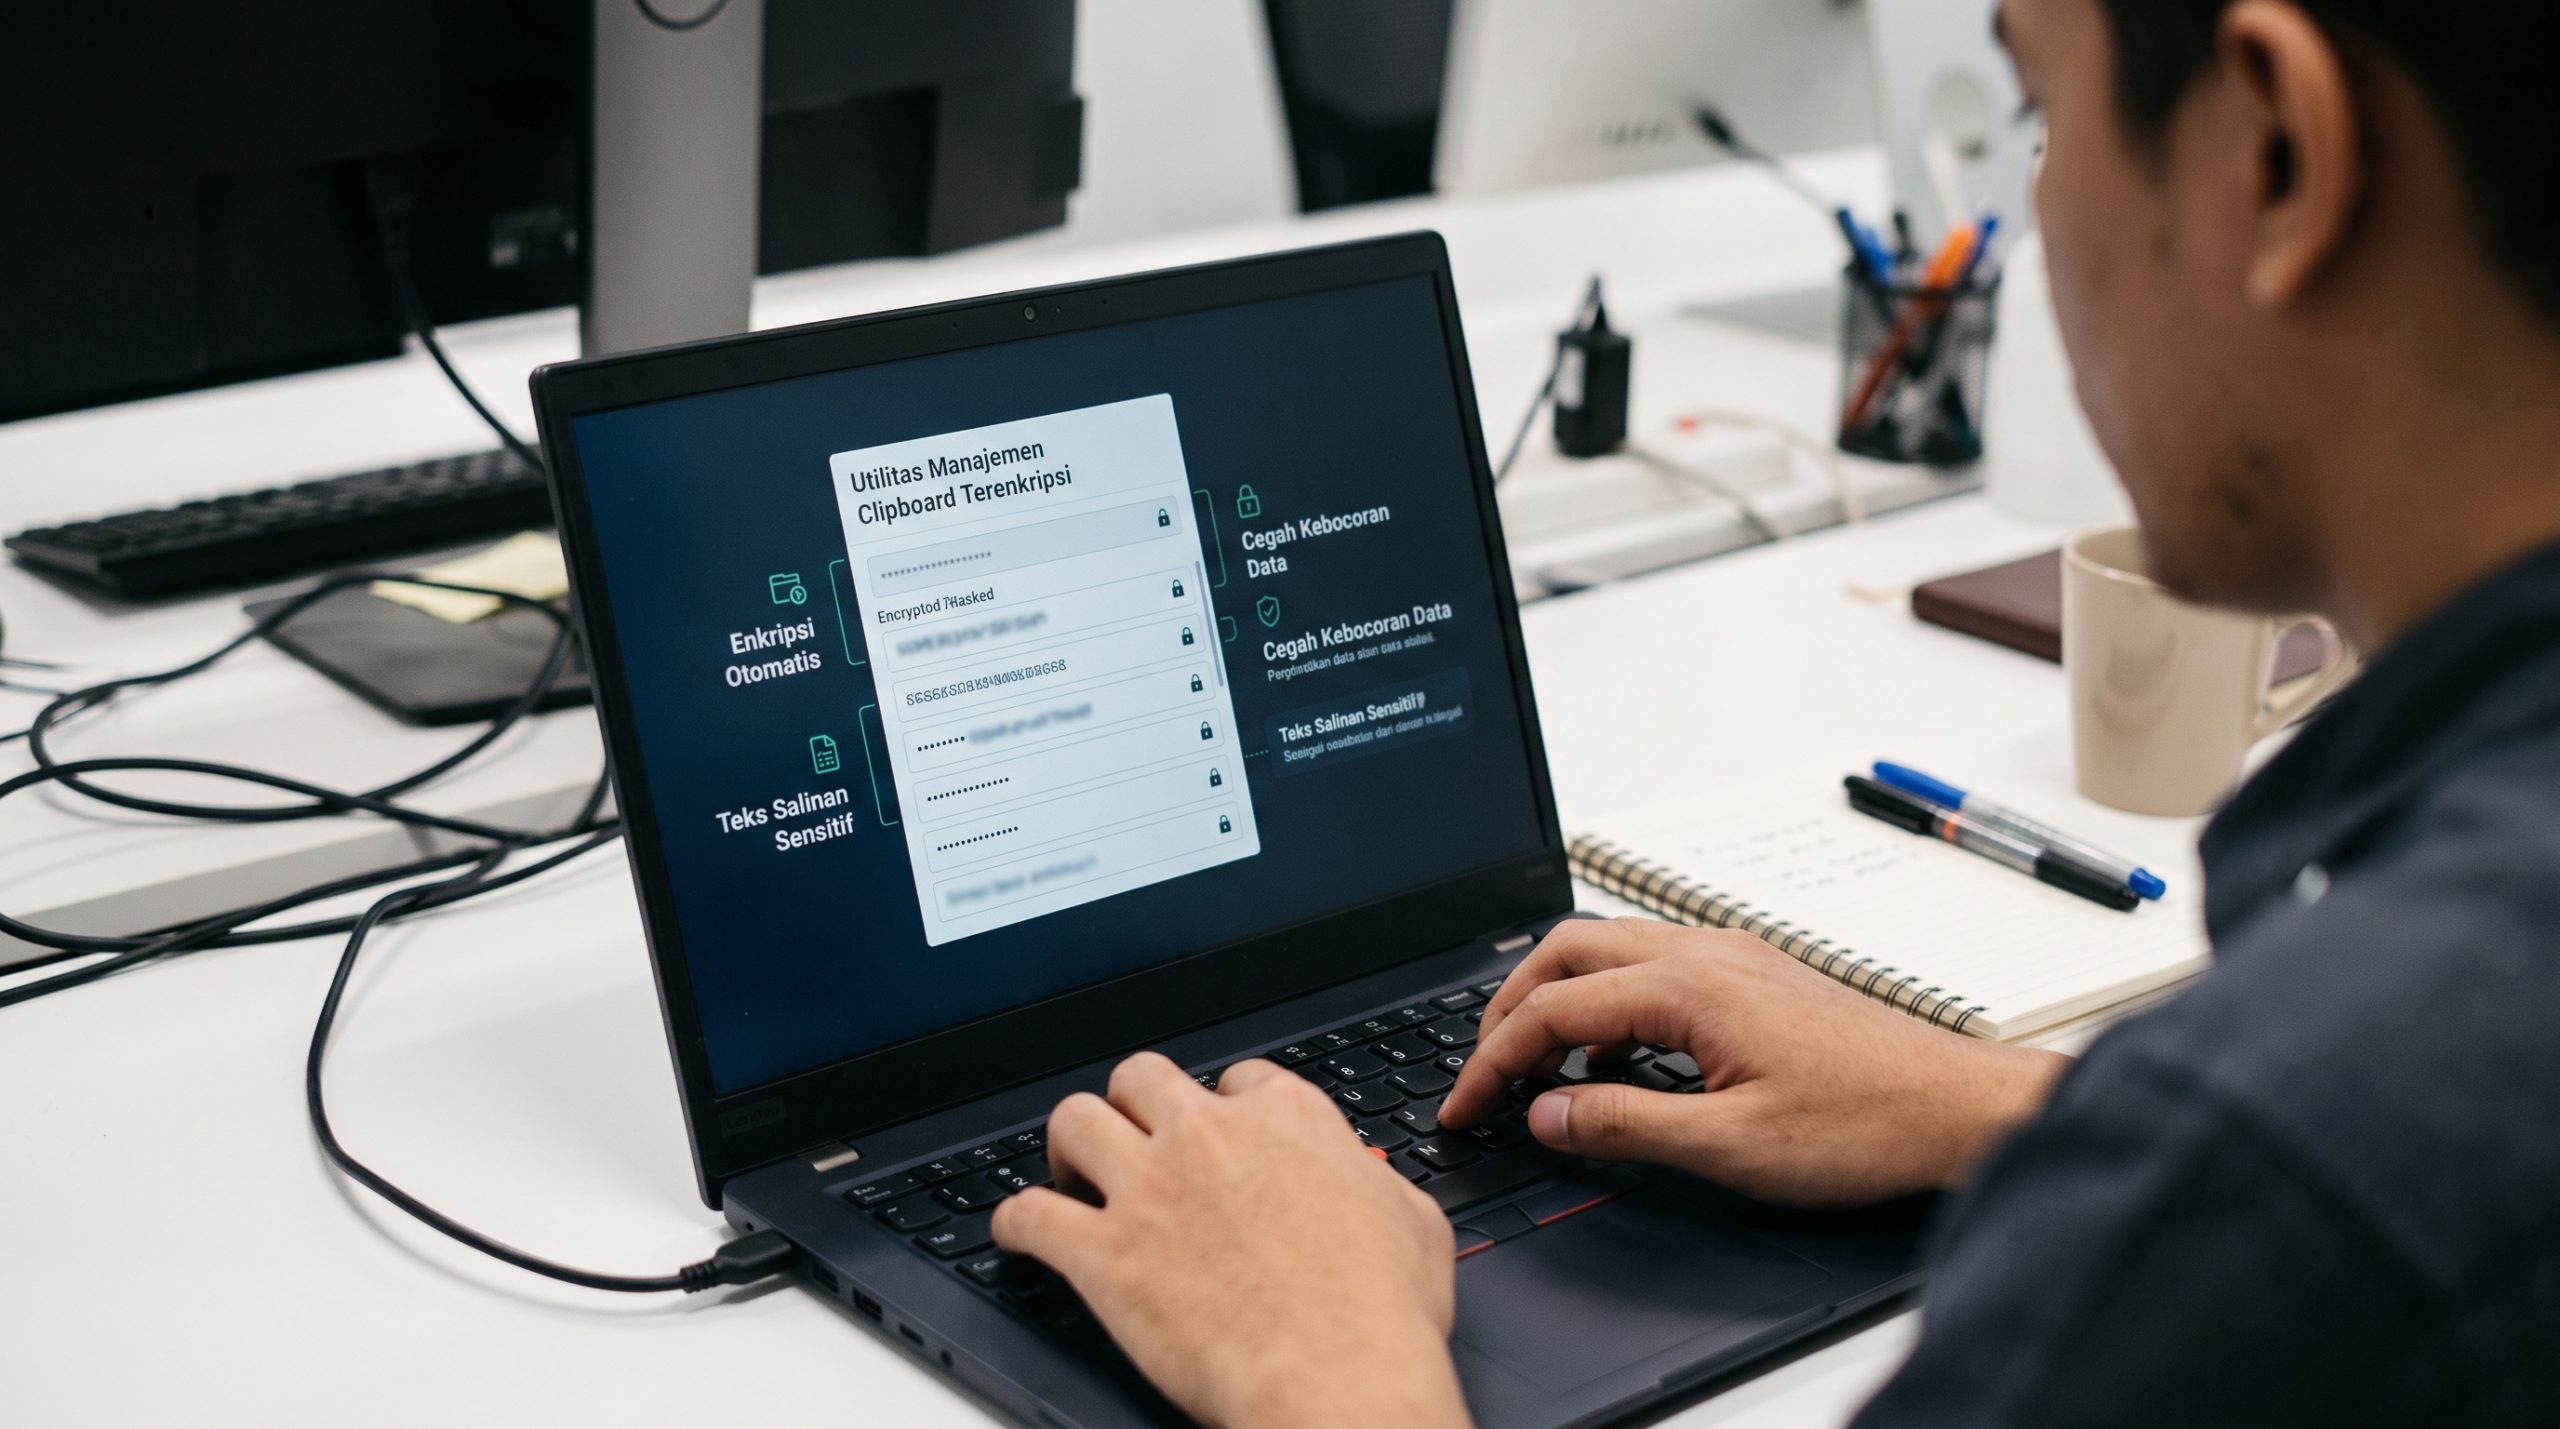
Aktivitas menyalin dan menempelkan teks merupakan salah satu interaksi komputasi paling mendasar yang dilakukan miliaran pengguna perangkat digital setiap hari. Namun, di balik kemudahan fungsi papan klip atau clipboard konvensional, tersimpan celah keamanan siber yang kerap diabaikan. Praktik menyalin kredensial login, kata sandi sekali pakai, nomor kartu pembayaran, hingga data identitas pribadi menempatkan informasi sensitif tersebut dalam status rentan terekspos terhadap perangkat lunak berbahaya, aplikasi pihak ketiga tanpa izin, serta sinkronisasi awan yang tidak terproteksi secara memadai.
Kondisi tersebut mendorong adopsi utilitas manajemen clipboard terenkripsi lokal sebagai garis pertahanan esensial pada tingkat sistem operasi. Berbeda dengan pengelola riwayat papan klip bawaan atau aplikasi berbasis awan komersial, solusi yang mengedepankan isolasi data di penyimpanan lokal dengan enkripsi tingkat lanjut dirancang untuk menghentikan risiko pembacaan memori liar serta menjaga kedaulatan data sensitif langsung dari perangkat pengguna.
Secara historis, papan klip pada sistem operasi desktop maupun seluler dirancang untuk memprioritaskan interoperabilitas tanpa gesekan antaraplikasi. Ketika sebuah elemen teks disalin menggunakan perintah standar sistem, data tersebut disimpan sementara di dalam memori akses acak (RAM) bersama atau ruang penyimpanan sementara yang relatif terbuka bagi proses lain yang sedang berjalan di latar belakang.
Karakteristik arsitektur terbuka ini menghadirkan serangkaian vektor ancaman yang nyata bagi keamanan informasi:
Akses Pembacaan Tanpa Izin: Sejumlah sistem operasi memperbolehkan aplikasi yang berjalan di latar belakang untuk memantau perubahan isi papan klip secara berkala tanpa memicu permintaan izin yang ketat kepada pengguna.
Ancaman Clipboard Hijacking: Program jahat jenis infostealer atau trojan kerap memindai teks salinan secara otomatis untuk mendeteksi pola alamat dompet kriptokurensi, tautan perbankan, atau format kata sandi, lalu menggantinya secara instan atau mengirimkannya ke peladen pengendali jarak jauh.
Penumpukan Riwayat Tanpa Perlindungan Kriptografi: Fitur riwayat papan klip bawaan yang menyimpan puluhan entri teks sebelumnya kerap menuliskan data tersebut ke dalam cakram penyimpanan lokal dalam bentuk teks biasa (plaintext), sehingga rentan diekstraksi saat perangkat disusupi atau diperiksa secara fisik.
Risiko Sinkronisasi Otomatis Antarperangkat: Integrasi ekosistem multiperangkat modern kerap mengaktifkan sinkronisasi clipboard lintas platform secara otomatis melalui server penyedia layanan, memperluas permukaan serangan apabila jalur komunikasi atau akun utama disusupi.
Kelemahan struktural inilah yang menjadikan data teks salinan sebagai sasaran empuk dalam rantai serangan rekayasa sosial maupun pencurian identitas digital skala luas.
Prinsip Kerja Manajemen Clipboard Terenkripsi Lokal
Penerapan sistem manajemen clipboard terenkripsi lokal menghadirkan paradigma baru dalam penanganan data sementara. Alih-alih membiarkan data mengalir secara bebas di tingkat sistem operasi, perangkat lunak utilitas khusus ini bertindak sebagai penjaga gerbang yang mengisolasi setiap fragmen data yang masuk.
Pendekatan ini berfokus pada tiga pilar operasional utama: pemrosesan berbasis luring (offline-first), enkripsi saat diam (encryption-at-rest), dan pembersihan memori secara berkala (ephemeral memory management).
Isolasi Penyimpanan dan Peniadaan Ketergantungan Awan
Keunggulan paling mendasar dari manajemen clipboard terenkripsi lokal adalah komitmen mutlak terhadap pemrosesan mandiri di dalam batas perangkat (air-tight local boundary). Seluruh pangkalan data riwayat teks salinan disimpan secara eksklusif pada media penyimpanan internal pengguna tanpa mengirimkan telemetri atau paket data ke peladen pihak ketiga.
Dengan meniadakan infrastruktur awan terpusat, pengguna memitigasi risiko kebocoran data massal yang sering kali menimpa penyedia layanan internet. Tidak adanya saluran transmisi eksternal juga memastikan bahwa data teks rahasia terlindung dari intersepsi jaringan (man-in-the-middle attacks) maupun kewajiban pengungkapan data pihak ketiga.
Penerapan Standar Enkripsi Kuat
Ketika teks disalin ke dalam riwayat utilitas, data tersebut segera dikonversi menjadi teks terenkripsi (ciphertext) sebelum disimpan ke dalam media penyimpanan lokal. Standar industri yang umum digunakan meliputi algoritma simetris berkinerja tinggi seperti Advanced Encryption Standard dengan panjang kunci 256-bit (AES-256) dalam mode Galois/Counter Mode (GCM), atau algoritma ChaCha20-Poly1305.
Kunci enkripsi diturunkan langsung dari kata sandi utama (master password) pengguna melalui fungsi derivasi kunci yang intensif komputasi, seperti Argon2id atau PBKDF2 dengan iterasi tinggi. Mekanisme ini memastikan bahwa berkas pangkalan data riwayat clipboard tidak dapat dibaca menggunakan serangan brute-force meskipun penyerang berhasil mendapatkan akses fisik ke penyimpanan perangkat keras.
Pengelolaan Siklus Hidup dan Pembersihan Otomatis
Data yang berada di dalam papan klip pada dasarnya bersifat sementara. Menyimpan catatan teks sensitif tanpa batas waktu merupakan kerentanan yang tidak perlu. Utilitas terenkripsi modern mengintegrasikan fitur kebijakan kedaluwarsa otomatis (auto-purge).
Melalui fungsi ini, pengguna dapat menetapkan parameter waktu retensi—mulai dari hitungan detik hingga beberapa jam—setelah itu entri sensitif akan dihapus secara permanen dari memori dan basis data terenkripsi. Beberapa perangkat lunak bahkan menerapkan teknik penimpaan memori acak (zeroing/secure overwrite) untuk memastikan serpihan data tidak dapat dipulihkan melalui analisis forensik memori.
Klasifikasi Teks Sensitif yang Rentan Terekspos
Banyak pengguna tidak menyadari seberapa banyak informasi rahasia yang melewati papan klip dalam satu sesi kerja rutin. Tanpa pengelolaan terenkripsi, data berikut berisiko tinggi terekspos ke lingkungan komputasi yang tidak aman:
Kredensial Otentikasi: Nama pengguna, kata sandi kompleks, frasa pemulihan dompet digital (seed phrases), dan token akses antarmuka pemrograman aplikasi (API keys).
Kode Verifikasi Sementara: Kode autentikasi dua faktor (2FA), kata sandi sekali pakai (OTP) berbasis SMS atau email yang disalin dari satu aplikasi ke peramban web.
Informasi Keuangan: Nomor kartu kredit, kode validasi kartu (CVV/CVC), nomor rekening perbankan internasional, dan riwayat mutasi transaksi.
Identitas Pribadi dan Medis: Nomor induk kependudukan, alamat tempat tinggal, rekam medis ringkas, dan korespondensi privat.
Kekayaan Intelektual Perusahaan: Potongan kode sumber perangkat lunak berpemilik, draf dokumen kontrak bisnis, dan data operasional internal organisasi.
Paparan terhadap salah satu dari kategori data di atas dapat memicu dampak berantai, mulai dari kerugian finansial langsung hingga kompromi menyeluruh terhadap infrastruktur teknologi informasi institusional.
Manfaat Strategis untuk Pengguna Individu dan Organisasi
Penggunaan utilitas manajemen clipboard terenkripsi lokal tidak hanya relevan bagi praktisi keamanan siber atau profesional teknologi, melainkan menjadi kebutuhan mendesak bagi berbagai lapisan pengguna komputer.
Pengurangan Permukaan Serangan di Lingkungan Kerja Hibrida
Model kerja jarak jauh dan hibrida memperluas batas operasional korporasi ke jaringan rumah tangga dan perangkat pribadi yang tingkat keamanannya bervariasi. Dalam skenario ini, laptop karyawan kerap terhubung ke jaringan Wi-Fi publik atau berbagi perangkat dengan kebutuhan non-kerja. Utilitas clipboard terenkripsi lokal bertindak sebagai kompartemen keamanan mandiri yang mencegah data operasional perusahaan bersinggungan langsung dengan lingkungan perangkat yang belum terverifikasi secara penuh.
Kepatuhan terhadap Regulasi Pelindungan Data Pribadi
Di berbagai yurisdiksi, kerangka regulasi pelindungan data pribadi menuntut organisasi untuk menerapkan langkah-langkah teknis dan organisasi yang memadai guna menjaga kerahasiaan data yang dikelola. Penerapan utilitas lokal terenkripsi memberikan bukti komitmen terhadap prinsip privasi sejak rancangan (privacy by design), khususnya dalam membatasi akses liar terhadap data subjek yang sedang diproses oleh staf operasional.
Peningkatan Produktivitas Tanpa Mengorbankan Keamanan
Pengguna sering kali menonaktifkan fitur riwayat clipboard konvensional demi alasan privasi, yang pada akhirnya menurunkan efisiensi alur kerja saat harus bolak-balik menyalin dokumen panjang. Utilitas terenkripsi menjembatani dilema antara kenyamanan dan keamanan. Pengguna tetap mendapatkan manfaat operasional dari riwayat papan klip multi-entri, fitur pencarian cepat, dan pengelompokan cuplikan teks, sembari mempertahankan jaminan bahwa seluruh aset teks terlindungi di bawah enkripsi kriptografis yang tangguh.
Panduan Implementasi dan Praktik Terbaik Pengoperasian
Untuk memaksimalkan perlindungan yang ditawarkan oleh utilitas manajemen clipboard terenkripsi lokal, adopsi teknologi perlu dibarengi dengan kebiasaan operasional yang disiplin:
Evaluasi Transparansi Perangkat Lunak: Prioritaskan utilitas yang bersifat sumber terbuka (open source) atau telah melalui audit keamanan independen. Transparansi kode memungkinkan komunitas pakar memastikan ketiadaan pintu belakang (backdoor) atau saluran komunikasi tersembunyi.
Hindari Fitur Penyimpanan Nirbatas: Batasi jumlah entri maksimal dalam riwayat clipboard. Mengurangi volume data tersimpan secara langsung meminimalkan paparan risiko jika kunci enkripsi utama sampai terkompromi.
Integrasikan Kebijakan Pengecualian Aplikasi: Konfigurasikan utilitas agar secara otomatis menolak merekam teks yang disalin dari aplikasi pengelola kata sandi (password manager) atau dokumen yang ditandai memiliki klasifikasi rahasia.
Lindungi Kunci Master dengan Kedisiplinan Tinggi: Tetapkan frasa sandi utama yang panjang, unik, dan tidak digunakan pada layanan lain, serta manfaatkan integrasi autentikasi biometrik lokal jika didukung oleh perangkat keras sistem.
Lakukan Audit Rutin Terhadap Hak Akses: Periksa izin aplikasi di tingkat sistem operasi untuk memastikan program yang tidak relevan tidak memiliki akses membaca papan klip global secara bebas.
Menutup Celah Tersembunyi pada Ekosistem Digital
Evolusi lanskap ancaman siber memperlihatkan pergeseran taktik para pelaku kejahatan digital yang kian menyasar celah-celah mikro di dalam sistem operasi. Selama bertahun-tahun, papan klip diperlakukan sekadar sebagai sarana transit data yang tidak memerlukan pengawasan ketat. Pandangan ini terbukti keliru di era digital modern, di mana informasi paling berharga kerap berpindah melalui kombinasi sederhana tombol salin dan tempel.
Penerapan utilitas manajemen clipboard terenkripsi lokal merupakan respons rasional dan proporsional untuk menutup kerentanan struktural tersebut. Melalui kombinasi isolasi pemrosesan luring, enkripsi data saat diam, dan pengelolaan waktu retensi yang ketat, pengguna maupun organisasi dapat memulihkan kendali penuh atas kerahasiaan teks salinan mereka, memastikan bahwa data sensitif tetap berada di tempat yang semestinya: aman di bawah kendali pemiliknya sendiri.
Selama bertahun-tahun, software bekerja berdasarkan menu, tombol, dan perintah yang harus dipilih pengguna. Perkembangan AI mulai mengubah pola tersebut. Pengguna…
Aktivitas perambanan web modern telah bergeser dari sekadar membuka satu halaman informasi menjadi pusat kerja multitasking yang sangat kompleks. Baik…