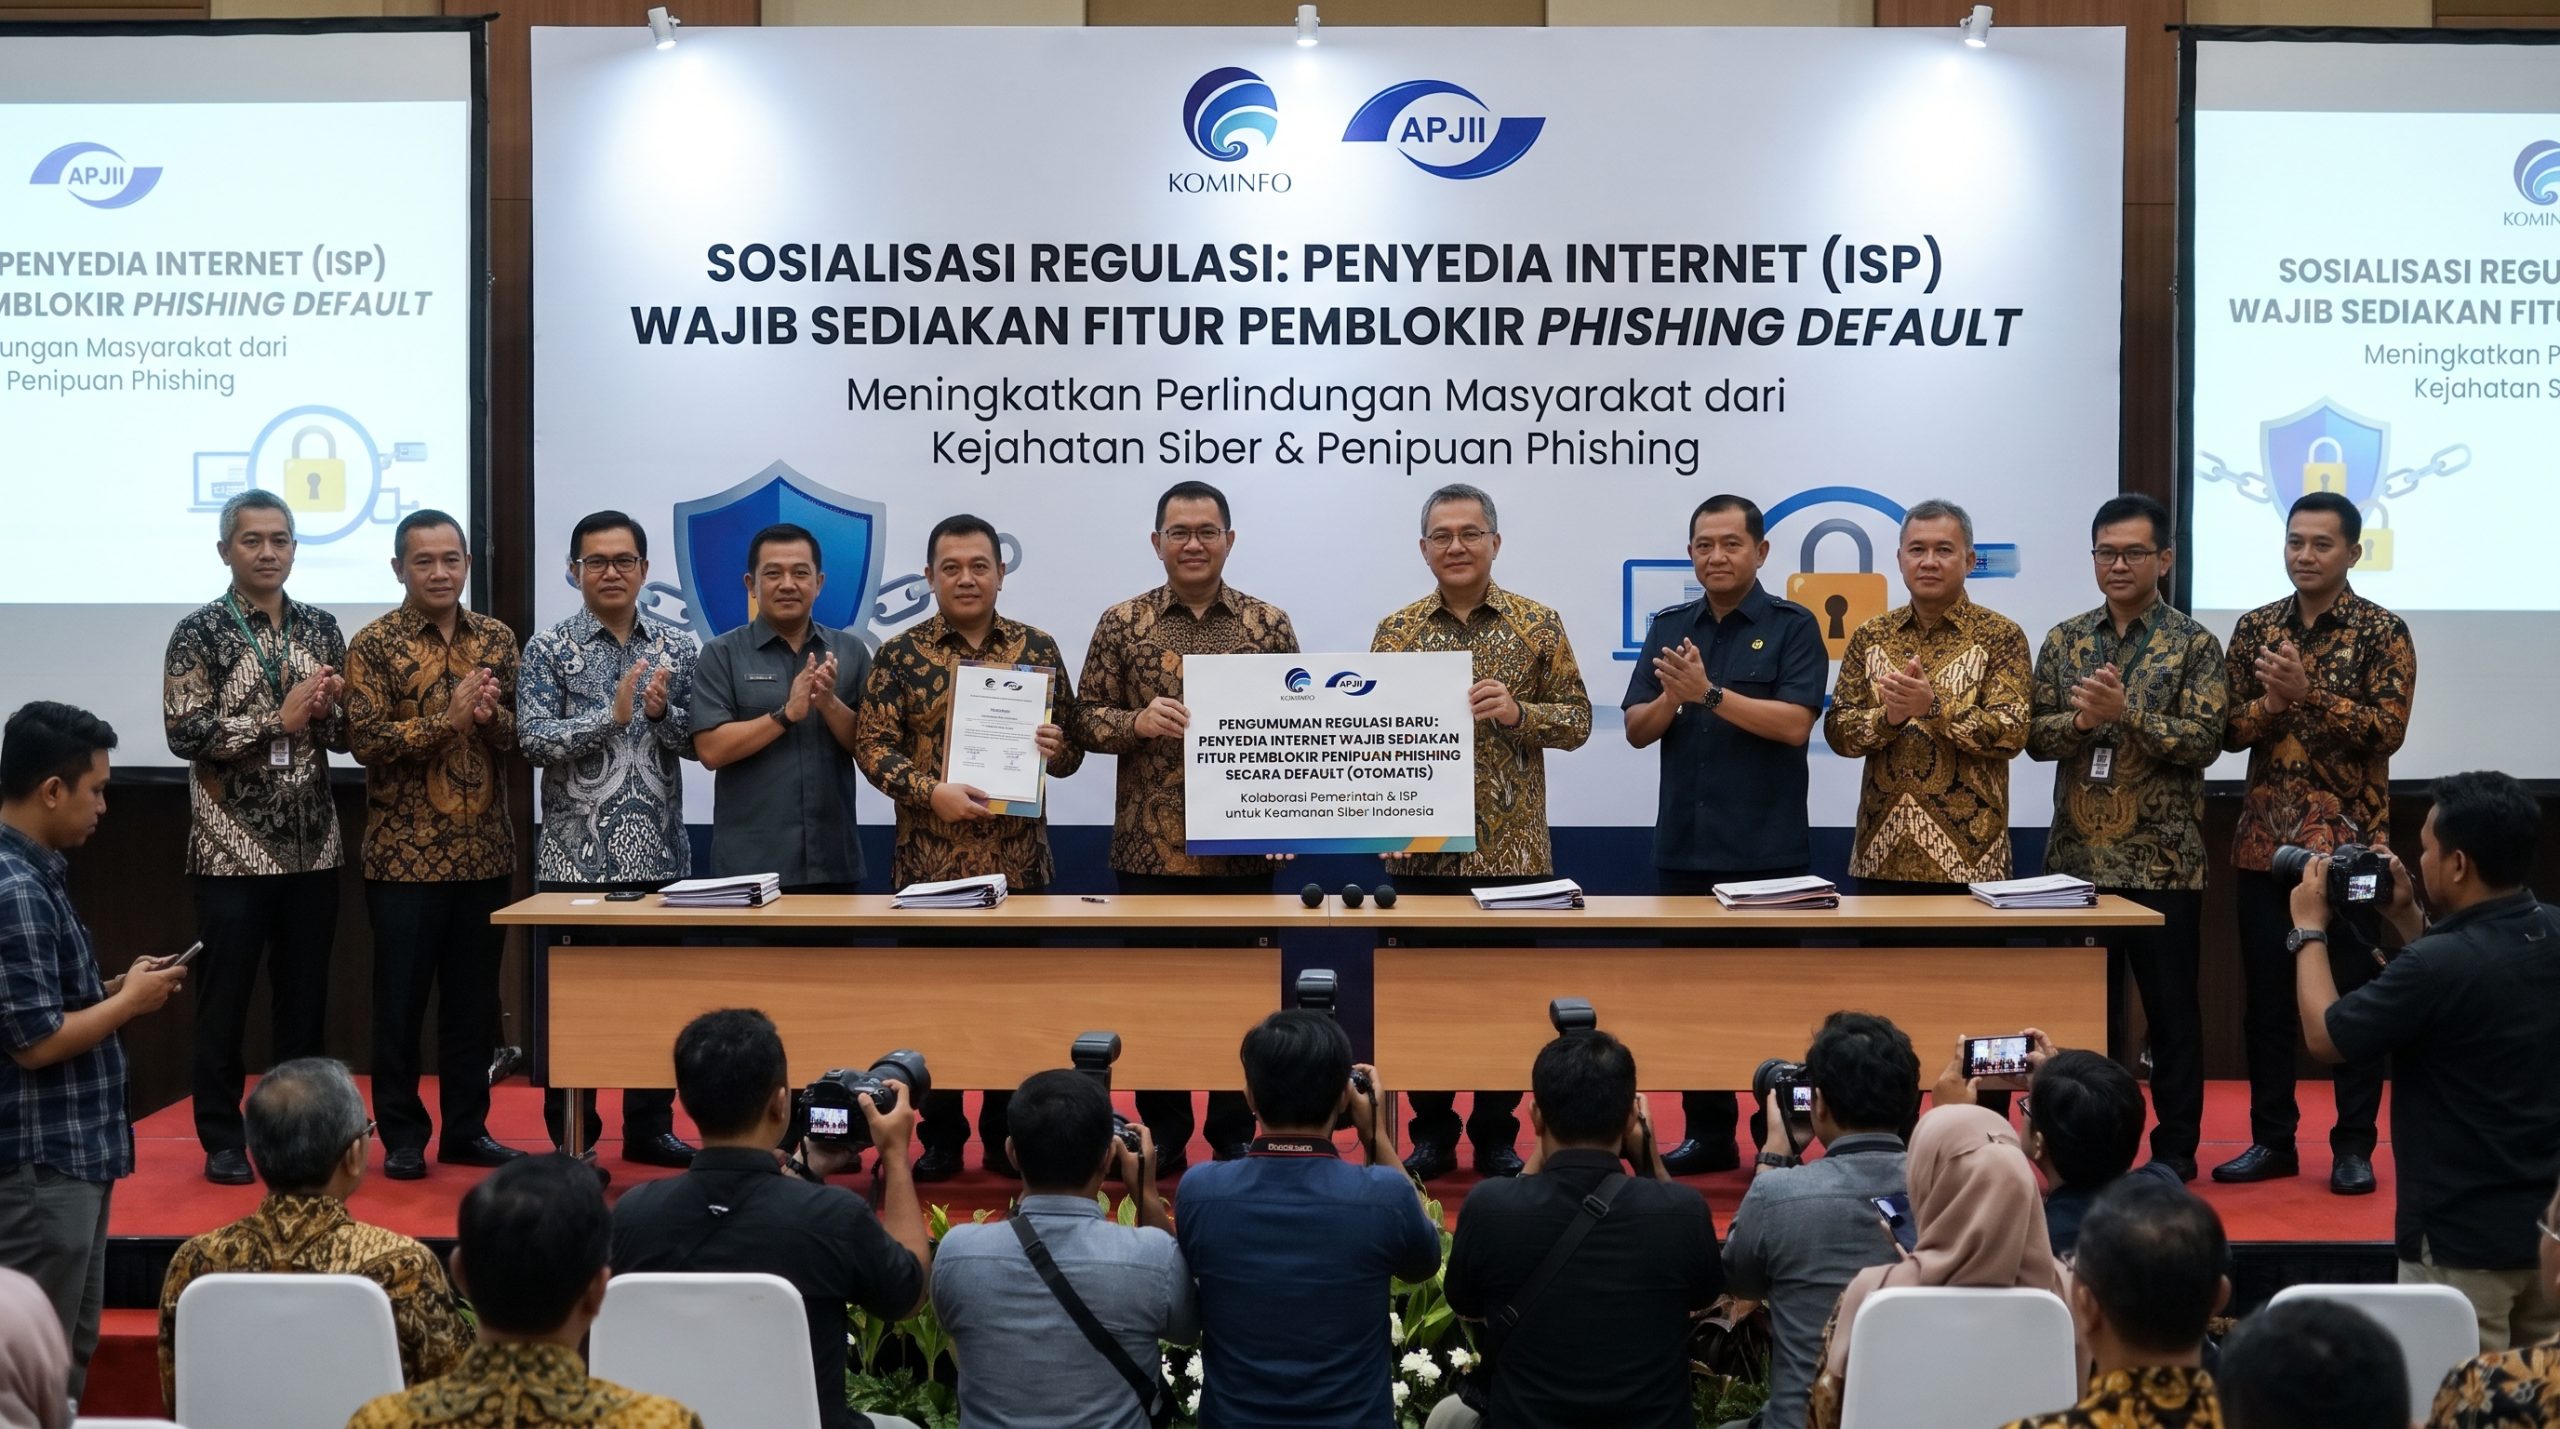
Ancaman kejahatan siber berbasis manipulasi psikologis (social engineering), khususnya penipuan phishing, terus menunjukkan peningkatan yang mengkhawatirkan di seluruh dunia. Tautan palsu yang menyerupai institusi perbankan, dompet digital, layanan publik, hingga platform e-dagang makin mudah menyebar melalui pesan singkat, media sosial, dan surel. Di tengah kompleksitas taktik pelaku kejahatan digital, desakan agar penyedia jasa internet (Internet Service Provider/ISP) atau provider telekomunikasi menyediakan fitur pemblokiran phishing secara otomatis dan default bagi seluruh pelanggan menjadi wacana kebijakan perlindungan konsumen yang sangat mendesak.
Penerapan fitur pemblokiran bawaan di tingkat jaringan dianggap sebagai benteng pertahanan lini pertama yang efisien. Selama ini, beban keamanan digital sebagian besar dilimpahkan kepada pengguna akhir (end-user), yang dituntut untuk memiliki literasi siber tinggi serta mampu membedakan domain asli dan palsu. Namun, tingginya variasi modus penipuan membuat pendekatan berbasis edukasi pengguna semata tidak lagi cukup untuk menahan gelombang kerugian finansial masyarakat.
Eskalasi Kejahatan Phishing dan Urgensi Perlindungan Jaringan
Serangan phishing telah berkembang dari sekadar surel spam sederhana menjadi industri kejahatan digital yang sangat terorganisasi. Pelaku memanfaatkan teknik penyamaran domain (domain spoofing), halaman web duplikat berpresisi tinggi, serta peretasan saluran komunikasi untuk mencuri data sensitif, seperti kredensial masuk akun, nomor kartu kredit, dan kode otentikasi transaksi.
Dalam banyak kasus, korban baru menyadari bahwa mereka telah menjadi target penipuan setelah data finansial mereka terkuras. Keterbatasan pengguna awam dalam mengenali tanda-tanda ancaman siber menjadikan pertahanan di tingkat perangkat individu sangat rentan tembus.
Oleh karena itu, gagasan mengenai kewajiban penyedia internet untuk mengaktifkan fitur blokir phishing default provider mengemuka sebagai solusi sistemis. Dengan menempatkan saringan keamanan langsung pada infrastruktur jaringan provider, lalu lintas data menuju domain berbahaya dapat dihentikan sebelum sempat dimuat pada peramban (browser) atau aplikasi di perangkat pelanggan.
Mekanisme Kerja Pemblokiran Phishing di Tingkat Provider
Secara teknis, pemblokiran ancaman phishing di tingkat provider bekerja memanfaatkan mekanisme penyaringan sistem nama domain (Domain Name System/DNS) serta analisis intelijen ancaman (threat intelligence) secara waktu nyata (real-time).
Ketika pengguna mengetikkan alamat situs web atau mengeklik tautan di ponsel maupun komputer, perangkat akan mengirimkan kueri DNS ke server penyedia internet untuk menerjemahkan nama domain tersebut menjadi alamat IP numerik. Dalam sistem pemblokiran default, server DNS milik provider bertindak sebagai saringan keamanan pintar:
- Sistem DNS Sinkholing: Server DNS provider mencocokkan setiap permintaan domain yang masuk dengan basis data intelijen ancaman siber global dan lokal. Jika nama domain yang diminta teridentifikasi sebagai situs phishing atau penipuan, kueri tersebut akan dialihkan ke alamat IP aman (sinkhole) atau diblokir secara langsung.
- Pembaruan Basis Data Otomatis: Penyedia internet terhubung dengan jaringan pengumpul data ancaman siber, seperti lembaga keamanan siber nasional, konsorsium perbankan, dan perusahaan intelijen siber global. Hal ini memungkinkan daftar hitam domain berbahaya diperbarui dalam hitungan detik setelah sebuah situs phishing terdeteksi di internet.
- Halaman Peringatan Resmi: Pengguna yang tidak sengaja mengeklik tautan berbahaya tidak akan diteruskan ke situs penipu, melainkan diarahkan ke halaman peringatan dari provider yang menjelaskan bahwa tautan tersebut berpotensi mengancam keamanan data.
Melalui pendekatan ini, perlindungan dapat bekerja secara merata pada seluruh perangkat yang terhubung ke jaringan provider tersebut—termasuk komputer, ponsel pintar, hingga perangkat Internet of Things (IoT) rumah tangga—tanpa memerlukan instalasi perangkat lunak tambahan.
Efektivitas Fitur Default Dibandingkan Perlindungan Sisi Pengguna
Pendekatan keamanan konvensional yang mengandalkan pemasangan aplikasi antivirus, ekstensi peramban, atau konfigurasi manual pada perangkat pengguna terbukti memiliki tingkat adopsi yang rendah di masyarakat luas. Sebagian besar pengguna internet awam, kelompok lansia, dan anak-anak tidak memiliki pengetahuan teknis untuk mengunduh, mengonfigurasi, atau memperbarui perangkat lunak keamanan secara berkala.
Di sinilah letak keunggulan strategis dari skema otomatisasi perlindungan jaringan. Beberapa alasan mengapa fitur default dari provider jauh lebih efektif meliputi:
- Prinsip Keamanan Sejak Awal (Security by Default): Seluruh pelanggan langsung terlindungi sejak pertama kali mengaktifkan layanan internet tanpa perlu melakukan pengaturan rumit atau membayar biaya tambahan.
- Cakupan Lintas Perangkat (Cross-Device Protection): Perlindungan berlaku untuk seluruh lalu lintas internet yang melewati titik akses provider, baik melalui sambungan data seluler maupun jaringan kabel/Wi-Fi rumah.
- Penyaringan Lapis Pertama: Penghentian ancaman terjadi di tingkat infrastruktur sebelum berkas atau skrip berbahaya sempat diunduh ke dalam memori perangkat pengguna.
Studi dan uji coba pengelolaan jaringan di beberapa negara menunjukkan bahwa mengaktifkan sistem blokir phishing default provider mampu menurunkan angka paparan masyarakat terhadap situs penipuan hingga lebih dari 80 persen dibandingkan dengan skema opt-in (di mana pengguna harus mendaftar atau mengaktifkan fitur secara manual).
Tantangan Teknis, Akurasi, dan Risiko Over-Blocking
Meskipun menawarkan perlindungan yang masif, penerapannya tidak lepas dari berbagai tantangan teknis dan tata kelola yang kompleks. Salah satu risiko terbesar dalam penyaringan domain otomatis di tingkat provider adalah terjadinya pemblokiran salah sasaran (false positives atau over-blocking).
Apabila algoritma pemblokiran atau basis data intelijen provider salah mengategorikan situs web bisnis, portal berita, atau layanan publik yang sah sebagai domain berbahaya, hal tersebut dapat merugikan pemilik situs serta mengganggu aksesibilitas pengguna.
Untuk meminimalkan risiko ini, penyedia internet harus menerapkan standar operasional yang ketat:
- Mekanisme Verifikasi Berlapis: Setiap domain yang dilaporkan harus melewati verifikasi otomatis berbasis kecerdasan buatan dan validasi manual oleh tim analis siber sebelum dimasukkan ke dalam daftar blokir utama.
- Kanal Sanggahan Cepat (Fast-Track Appeal): Menyediakan portal pelaporan mandiri bagi pemilik situs web yang merasa situsnya salah terblokir, dengan tenggat waktu evaluasi yang cepat dalam hitungan jam.
- Opsi Kontrol Pengguna (User Opt-Out): Meskipun fitur diaktifkan secara default, pengguna dewasa yang membutuhkan akses terbuka penuh untuk keperluan riset atau pengujian teknis harus diberikan opsi untuk menonaktifkan saringan keamanan tersebut melalui dasbor akun pelanggan.
Dampak Protokol Enkripsi DNS (DoH/DoT) Terhadap Penyaringan Provider
Dinamika teknologi internet modern menghadirkan tantangan tersendiri bagi efektivitas penyaringan di tingkat provider, terutama dengan makin populernya penggunaan protokol enkripsi DNS, seperti DNS-over-HTTPS (DoH) dan DNS-over-TLS (DoT).
Protokol DoH dan DoT mengenkripsi kueri DNS antara peramban pengguna dan server DNS pihak ketiga (seperti Google Public DNS atau Cloudflare), sehingga menyembunyikan permintaan domain tersebut dari pemantauan server DNS standar milik penyedia internet. Jika peramban pengguna menggunakan DoH pihak ketiga secara mandiri, filter keamanan yang dipasang oleh provider lokal menjadi tidak dapat membaca kueri tersebut dan gagal melakukan pemblokiran.
Guna mengatasi hambatan teknis ini, regulator dan penyedia internet perlu merumuskan pendekatan terintegrasi. Salah satu solusinya adalah dengan mendorong provider untuk menyediakan resolver DoH/DoT terenkripsi sendiri yang sudah terintegrasi dengan fitur pemblokiran phishing, atau menjalin kerja sama teknis dengan penyedia peramban web utama agar menggunakan resolver lokal yang aman secara otomatis.
Implikasi Legal, Privasi Data, dan Kerangka Regulasi
Penerapan kewajiban pemblokiran phishing oleh penyedia internet membutuhkan payung hukum dan regulasi yang jelas dari pemerintah serta lembaga pengawas telekomunikasi. Tanpa regulasi yang tepat, timbul kekhawatiran terkait isu privasi data pelanggan dan potensi penyalahgunaan wewenang pemblokiran.
Regulasi yang ideal harus mengatur batasan-batasan teknis secara transparan:
- Fokus Khusus pada Kejahatan Siber: Kewajiban pemblokiran default harus dibatasi secara tegas pada domain yang terbukti melakukan phishing, distribusi malware, dan penipuan finansial, bukan digunakan sebagai alat pemutihan konten politik atau pembatasan kebebasan berpendapat.
- Perlindungan Privasi Pelanggan: Penyedia internet dilarang keras menyimpan, menganalisis, atau menjual data riwayat pencarian (browsing history) pelanggan yang dikumpulkan melalui proses penyaringan DNS tersebut untuk kepentingan komersial atau periklanan.
- Akuntabilitas dan Audit Berkala: Provider wajib memberikan laporan transparansi periodik kepada publik dan regulator mengenai jumlah domain berbahaya yang berhasil diblokir serta penanganan kasus salah blokir.
Di beberapa kawasan, seperti Uni Eropa dan beberapa negara Asia-Pasifik, kerangka regulasi mengenai peran proaktif provider dalam menjaga keamanan ekosistem digital nasional mulai diadopsi secara bertahap. Hal ini dipandang sebagai bentuk tanggung jawab sosial industri telekomunikasi dalam melindungi konsumen dari kerugian ekonomi akibat kejahatan siber.
Langkah Menuju Ekosistem Digital yang Inklusif dan Aman
Menjadikan fitur blokir phishing default provider sebagai standar industri merupakan langkah krusial dalam memperkuat ketahanan siber nasional. Perlindungan data dan keuangan masyarakat tidak lagi bisa dipasrahkan sepenuhnya pada kewaspadaan individu di tengah makin canggihnya manipulasi teknologi penipuan.
Sinergi antara regulator, penyedia jasa internet, dan konsorsium keamanan siber menjadi kunci utama keberhasilan kebijakan ini. Dengan hadirnya saringan keamanan otomatis yang tepercaya di tingkat jaringan, masyarakat umum dapat menjelajahi dunia digital dengan rasa aman yang lebih tinggi, sementara iklim ekonomi digital dapat terus tumbuh tanpa tergerus oleh maraknya praktik kejahatan phishing.